Domain zutrittsysteme.de kaufen?
Wir ziehen mit dem Projekt
zutrittsysteme.de um.
Sind Sie am Kauf der Domain
zutrittsysteme.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zutrittsysteme.de kaufen?
Was für Hackerangriffe gibt es?
Was für Hackerangriffe gibt es? Es gibt verschiedene Arten von Hackerangriffen, darunter Phishing, Malware, Denial-of-Service-Angriffe und Man-in-the-Middle-Angriffe. Beim Phishing versuchen Hacker, an vertrauliche Informationen wie Passwörter oder Kreditkartendaten zu gelangen, indem sie sich als vertrauenswürdige Quelle ausgeben. Malware sind schädliche Programme, die in ein Computersystem eindringen und Daten stehlen oder das System beschädigen können. Denial-of-Service-Angriffe zielen darauf ab, eine Website oder einen Dienst durch Überlastung lahmzulegen. Man-in-the-Middle-Angriffe beinhalten das Abfangen und Manipulieren von Kommunikation zwischen zwei Parteien, ohne dass diese es bemerken. **
Bekommt man Hackerangriffe über Kettenbriefe?
Nein, Hackerangriffe werden in der Regel nicht über Kettenbriefe durchgeführt. Kettenbriefe sind meistens dazu da, um Informationen oder Nachrichten zu verbreiten oder um andere Personen dazu zu bringen, den Brief weiterzuleiten. Hackerangriffe hingegen erfolgen oft durch gezielte Angriffe auf Computersysteme oder durch Phishing-Versuche, bei denen versucht wird, persönliche Informationen zu stehlen. **

Ähnliche Suchbegriffe für Hackerangriffe
Top-Angebote
Produkte zum Begriff Hackerangriffe:
-
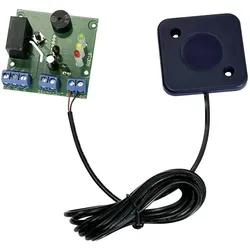
TowiTek RFID-Zugangskontrolle, Aktive BauelementeKompakter Baustein für ein eigenständiges Zugangskontrollsystem mit RFID-Transpondern als Berechtigungsnachweis. Das System lernt bis zu 50 Ausweise und ist einfach über eine Programmierkarte steuerbar. Der Schaltkontakt ist auf Wechsel- oder Zeitfunktion konfigurierbar. Die verwendeten Transponder sind kopiergeschützt und bieten eine weitaus höhere Sicherheit als ähnliche Systeme. Die Lesereichweite beträgt ca. 20 bis 50 mm.51,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
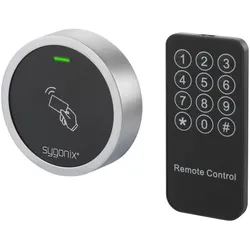
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
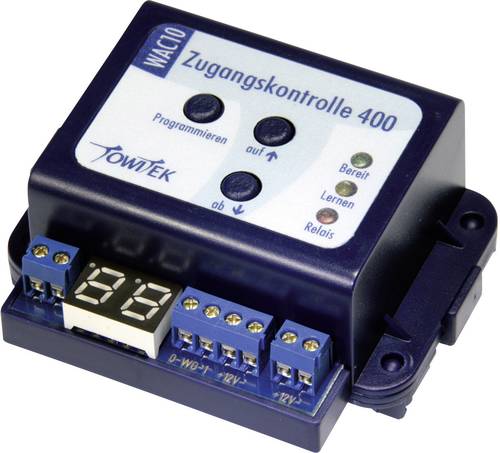
TowiTek RFID-Zugangskontrolle 12 V/DCDer TowiTek Universal-Zugangscontroller UAC400 ist die zentrale Steuereinheit für Zugangskontrollsysteme mit bis zu 400 berechtigten Ausweisen. Ein gezieltes Löschen von einzelnen verlorenen Ausweisen ist dank des Displays komfortabel möglich. Der Schaltkontakt ist als Zeit- oder Wechselkontakt konfigurierbar. Zum Betrieb muss eine Eingabeeinheit an die Wiegand-Schnittstelle angeschlossen werden. Für die Verwendung von RFID-Transpondern wird die RFID-Weitbereichs-Leseantenne (Best. Nr.: 1839714, 2564475) verwendet. Der Zugangscontroller wird fertig aufgebaut und im Universalgehäuse montiert geliefert.92,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Warum nimmt die Anzahl der Hackerangriffe ab?
Es gibt mehrere mögliche Gründe für einen Rückgang der Anzahl von Hackerangriffen. Zum einen könnten verbesserte Sicherheitsmaßnahmen und Technologien dazu beitragen, dass es schwieriger wird, in Systeme einzudringen. Zum anderen könnten verstärkte Bemühungen von Strafverfolgungsbehörden und internationaler Zusammenarbeit dazu führen, dass Hacker stärker abgeschreckt werden. Zudem könnten auch die gestiegenen Kosten und das Risiko, erwischt zu werden, dazu beitragen, dass weniger Menschen sich für Hacking-Aktivitäten entscheiden. **
-
Welche Abwehrstrategien sind im Bereich der Cyber-Sicherheit am effektivsten gegen potenzielle Hackerangriffe?
Firewalls, Intrusion Detection Systems und regelmäßige Sicherheitsupdates sind effektive Abwehrstrategien. Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können ebenfalls helfen, Hackerangriffe zu verhindern. Ein umfassendes Incident Response Plan ist entscheidend, um schnell auf Angriffe reagieren zu können. **
-
Welche Themen eignen sich für einen Seminarkurs über Hackerangriffe?
Ein Seminarkurs über Hackerangriffe könnte sich mit Themen wie den verschiedenen Arten von Hackerangriffen (z.B. Phishing, Malware, DDoS), den Motiven und Zielen von Hackern, den Auswirkungen von Hackerangriffen auf Unternehmen und Privatpersonen sowie den Maßnahmen zur Prävention und Abwehr von Hackerangriffen befassen. Weitere mögliche Themen könnten die rechtlichen Aspekte von Hackerangriffen, die Rolle von Ethical Hacking oder aktuelle Entwicklungen und Trends im Bereich der Cyberkriminalität sein. **
-
Wie können Unternehmen ihre Systeme besser gegen Hackerangriffe schützen?
Unternehmen können ihre Systeme besser gegen Hackerangriffe schützen, indem sie regelmäßige Sicherheitsaudits durchführen, starke Passwörter verwenden und regelmäßige Updates für ihre Software installieren. Zudem sollten sie Mitarbeiter regelmäßig in Sicherheitsmaßnahmen schulen und eine Firewall sowie Antivirensoftware einsetzen. Es ist auch wichtig, sensible Daten zu verschlüsseln und Zugriffsrechte nur auf das nötige Minimum zu beschränken. **

Welche Abwehrstrategien können Unternehmen gegen Hackerangriffe und Datendiebstahl einsetzen?
Unternehmen können Firewalls, Antivirensoftware und regelmäßige Sicherheitsupdates einsetzen, um sich vor Hackerangriffen zu schützen. Zudem sollten sie starke Passwörter verwenden und Mitarbeiter regelmäßig in Sicherheitsmaßnahmen schulen. Die Implementierung von Verschlüsselungstechnologien und die regelmäßige Überprüfung der Netzwerksicherheit sind weitere wichtige Abwehrstrategien. **
Was sind die wichtigsten Maßnahmen, um die Sicherheit eines Servers zu gewährleisten und Hackerangriffe zu verhindern?
Die wichtigsten Maßnahmen zur Sicherheit eines Servers sind regelmäßige Updates von Software und Betriebssystem, die Verwendung von starken Passwörtern und die Implementierung von Firewalls und Intrusion Detection Systemen. Zudem ist es wichtig, regelmäßige Backups der Daten zu erstellen und Zugriffsrechte nur auf das Nötigste zu beschränken, um potenzielle Angriffspunkte zu minimieren. Schulungen und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken sowie regelmäßige Überprüfungen und Audits des Servers sind ebenfalls entscheidend, um Hackerangriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Hackerangriffe:
-
SAP Business Technology Platform – Sicherheit und Berechtigungen, Fachbücher von Martin KochSAP in der Cloud? Aber sicher! Dieses Buch führt Sie in die Sicherheitsmechanismen der SAP Business Technology Platform (vormals SAP Cloud Platform) ein. Sie lernen, Benutzer und Berechtigungen für Ihre Szenarien einzurichten, sichere Verbindungen zu Cloud- und On-Premise-Systemen zu konfigurieren und mit den Administrationstools der Plattform zu arbeiten. Die Sicherheitsfunktionen sowohl der Neo- als auch der Cloud-Foundry-Umgebung werden umfassend vorgestellt. Aus dem Inhalt: Accounts und Spaces Sichere Kommunikation Identity Provider SAP Cloud Identity Services Benutzer, Rollen und Berechtigungen Cloud Connector APIs absichern Administration per Kommandozeile Checklisten und Praxisbeispiele.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TowiTek RFID-Zugangskontrolle, Aktive BauelementeKompakter Baustein für ein eigenständiges Zugangskontrollsystem mit RFID-Transpondern als Berechtigungsnachweis. Das System lernt bis zu 50 Ausweise und ist einfach über eine Programmierkarte steuerbar. Der Schaltkontakt ist auf Wechsel- oder Zeitfunktion konfigurierbar. Die verwendeten Transponder sind kopiergeschützt und bieten eine weitaus höhere Sicherheit als ähnliche Systeme. Die Lesereichweite beträgt ca. 20 bis 50 mm.51,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was für Hackerangriffe gibt es?
Was für Hackerangriffe gibt es? Es gibt verschiedene Arten von Hackerangriffen, darunter Phishing, Malware, Denial-of-Service-Angriffe und Man-in-the-Middle-Angriffe. Beim Phishing versuchen Hacker, an vertrauliche Informationen wie Passwörter oder Kreditkartendaten zu gelangen, indem sie sich als vertrauenswürdige Quelle ausgeben. Malware sind schädliche Programme, die in ein Computersystem eindringen und Daten stehlen oder das System beschädigen können. Denial-of-Service-Angriffe zielen darauf ab, eine Website oder einen Dienst durch Überlastung lahmzulegen. Man-in-the-Middle-Angriffe beinhalten das Abfangen und Manipulieren von Kommunikation zwischen zwei Parteien, ohne dass diese es bemerken. **
-
Bekommt man Hackerangriffe über Kettenbriefe?
Nein, Hackerangriffe werden in der Regel nicht über Kettenbriefe durchgeführt. Kettenbriefe sind meistens dazu da, um Informationen oder Nachrichten zu verbreiten oder um andere Personen dazu zu bringen, den Brief weiterzuleiten. Hackerangriffe hingegen erfolgen oft durch gezielte Angriffe auf Computersysteme oder durch Phishing-Versuche, bei denen versucht wird, persönliche Informationen zu stehlen. **
-
Warum nimmt die Anzahl der Hackerangriffe ab?
Es gibt mehrere mögliche Gründe für einen Rückgang der Anzahl von Hackerangriffen. Zum einen könnten verbesserte Sicherheitsmaßnahmen und Technologien dazu beitragen, dass es schwieriger wird, in Systeme einzudringen. Zum anderen könnten verstärkte Bemühungen von Strafverfolgungsbehörden und internationaler Zusammenarbeit dazu führen, dass Hacker stärker abgeschreckt werden. Zudem könnten auch die gestiegenen Kosten und das Risiko, erwischt zu werden, dazu beitragen, dass weniger Menschen sich für Hacking-Aktivitäten entscheiden. **
-
Welche Abwehrstrategien sind im Bereich der Cyber-Sicherheit am effektivsten gegen potenzielle Hackerangriffe?
Firewalls, Intrusion Detection Systems und regelmäßige Sicherheitsupdates sind effektive Abwehrstrategien. Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können ebenfalls helfen, Hackerangriffe zu verhindern. Ein umfassendes Incident Response Plan ist entscheidend, um schnell auf Angriffe reagieren zu können. **
Ähnliche Suchbegriffe für Hackerangriffe
-
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TowiTek RFID-Zugangskontrolle 12 V/DCDer TowiTek Universal-Zugangscontroller UAC400 ist die zentrale Steuereinheit für Zugangskontrollsysteme mit bis zu 400 berechtigten Ausweisen. Ein gezieltes Löschen von einzelnen verlorenen Ausweisen ist dank des Displays komfortabel möglich. Der Schaltkontakt ist als Zeit- oder Wechselkontakt konfigurierbar. Zum Betrieb muss eine Eingabeeinheit an die Wiegand-Schnittstelle angeschlossen werden. Für die Verwendung von RFID-Transpondern wird die RFID-Weitbereichs-Leseantenne (Best. Nr.: 1839714, 2564475) verwendet. Der Zugangscontroller wird fertig aufgebaut und im Universalgehäuse montiert geliefert.92,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Dahua Zugangskontrolle ASC2204B-S, Netzwerkkamera ZubehörDie Zugangskontrolle ASC2204B-S von Dahua ist ein fortschrittliches Zubehör für Netzwerkkameras, das eine effiziente und sichere Verwaltung von Zutrittskontrollen ermöglicht. Mit der Fähigkeit, bis zu vier Türen zu steuern, bietet dieses Gerät eine flexible Lösung für verschiedene Anwendungen, sei es in gewerblichen oder privaten Umgebungen. Die ASC2204B-S ist für den Betrieb unter extremen Temperaturen von -30 bis 60 °C ausgelegt, was sie ideal für den Einsatz in unterschiedlichen klimatischen Bedingungen macht. Die Unterstützung von bis zu 100.000 Benutzern und mehreren Wiegand-Lesern sorgt für eine hohe Benutzerfreundlichkeit und Anpassungsfähigkeit. Darüber hinaus ermöglicht die integrierte Alarmfunktion eine proaktive Sicherheitsüberwachung, während die verschiedenen Netzwerkprotokolle eine nahtlose Integration in bestehende Systeme gewährleisten. - Maximale Anzahl der Türen: 4 - Unterstützt bis zu 100.000 Benutzer - Betriebstemperatur: -30 bis 60 °C - Aktiver Fälschungsalarm für erhöhte Sicherheit - Unterstützte Netzwerkprotokolle: TCP, UDP, IPv4.188,17 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
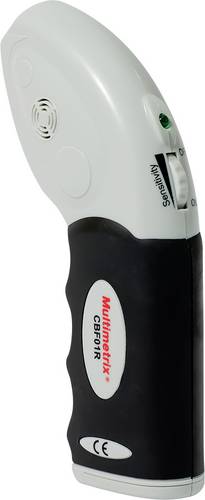
Multimetrix CBF 01 IdentifikationMit dem Multimetrix CBF 01 Ortungsgerät finden Sie Sicherungen oder Schutzschalter einfach und sicher. Dafür ist keine Unterbrechung der Stromversorgung erforderlich. Die Schutzschalter lösen bei der Suche nicht aus und empfindliche elektronische Systeme werden nicht beeinträchtigt. Die Empfindlichkeit bei der Suche ist einstellbar. Die Anzeige erfolgt akustisch und optisch.81,11 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Welche Themen eignen sich für einen Seminarkurs über Hackerangriffe?
Ein Seminarkurs über Hackerangriffe könnte sich mit Themen wie den verschiedenen Arten von Hackerangriffen (z.B. Phishing, Malware, DDoS), den Motiven und Zielen von Hackern, den Auswirkungen von Hackerangriffen auf Unternehmen und Privatpersonen sowie den Maßnahmen zur Prävention und Abwehr von Hackerangriffen befassen. Weitere mögliche Themen könnten die rechtlichen Aspekte von Hackerangriffen, die Rolle von Ethical Hacking oder aktuelle Entwicklungen und Trends im Bereich der Cyberkriminalität sein. **
-
Wie können Unternehmen ihre Systeme besser gegen Hackerangriffe schützen?
Unternehmen können ihre Systeme besser gegen Hackerangriffe schützen, indem sie regelmäßige Sicherheitsaudits durchführen, starke Passwörter verwenden und regelmäßige Updates für ihre Software installieren. Zudem sollten sie Mitarbeiter regelmäßig in Sicherheitsmaßnahmen schulen und eine Firewall sowie Antivirensoftware einsetzen. Es ist auch wichtig, sensible Daten zu verschlüsseln und Zugriffsrechte nur auf das nötige Minimum zu beschränken. **
-
Welche Abwehrstrategien können Unternehmen gegen Hackerangriffe und Datendiebstahl einsetzen?
Unternehmen können Firewalls, Antivirensoftware und regelmäßige Sicherheitsupdates einsetzen, um sich vor Hackerangriffen zu schützen. Zudem sollten sie starke Passwörter verwenden und Mitarbeiter regelmäßig in Sicherheitsmaßnahmen schulen. Die Implementierung von Verschlüsselungstechnologien und die regelmäßige Überprüfung der Netzwerksicherheit sind weitere wichtige Abwehrstrategien. **
-
Was sind die wichtigsten Maßnahmen, um die Sicherheit eines Servers zu gewährleisten und Hackerangriffe zu verhindern?
Die wichtigsten Maßnahmen zur Sicherheit eines Servers sind regelmäßige Updates von Software und Betriebssystem, die Verwendung von starken Passwörtern und die Implementierung von Firewalls und Intrusion Detection Systemen. Zudem ist es wichtig, regelmäßige Backups der Daten zu erstellen und Zugriffsrechte nur auf das Nötigste zu beschränken, um potenzielle Angriffspunkte zu minimieren. Schulungen und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken sowie regelmäßige Überprüfungen und Audits des Servers sind ebenfalls entscheidend, um Hackerangriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.